

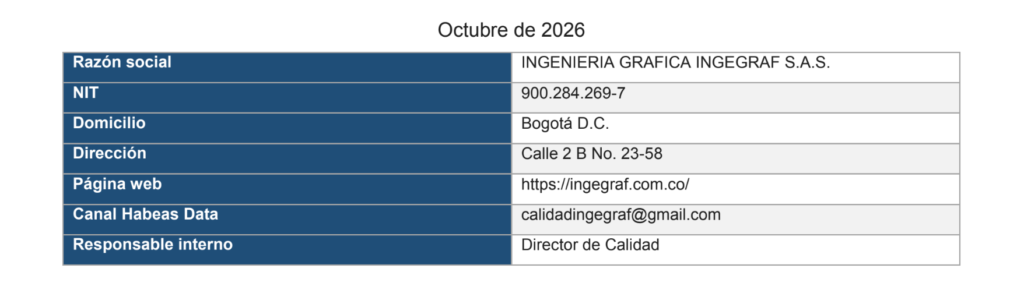
INGENIERIA GRAFICA INGEGRAF S.A.S.
POLÍTICA PARA EL TRATAMIENTO Y PROTECCIÓN DE DATOS PERSONALES – HABEAS DATA
2. OBJETIVO
Establecer los lineamientos que INGENIERIA GRAFICA INGEGRAF S.A.S. (en adelante, INGEGRAF) aplica para la recolección, almacenamiento, uso, circulación, actualización, transmisión, transferencia, conservación y supresión de datos personales, garantizando el derecho constitucional de habeas data, la intimidad, el buen nombre y los demás derechos de los Titulares, de conformidad con la legislación colombiana aplicable.
3. ALCANCE
Esta política aplica a todas las bases de datos, archivos físicos y electrónicos y demás repositorios que contengan datos personales cuyo Responsable del Tratamiento sea INGEGRAF. Comprende la información de trabajadores, extrabajadores, aspirantes, aprendices, clientes y sus contactos, proveedores y sus contactos, contratistas, visitantes y demás personas naturales cuyos datos sean tratados por la organización. Aplica igualmente a los colaboradores y terceros que, por razón de sus funciones o contratos, tengan acceso a datos personales por cuenta de INGEGRAF.
5. DEFINICIONES
Autorización: Consentimiento previo, expreso e informado del Titular para llevar a cabo el Tratamiento de datos personales. Aviso de privacidad: Comunicación verbal o escrita mediante la cual se informa al Titular sobre la existencia de la política de tratamiento, la forma de acceder a ella y las finalidades aplicables. Base de datos: Conjunto organizado de datos personales que sea objeto de Tratamiento. Dato personal: Cualquier información vinculada o que pueda asociarse a una o varias personas naturales determinadas o determinables. Dato público: Dato que no sea semiprivado, privado o sensible y que, conforme a la ley, puede estar contenido en registros o documentos públicos, entre otras fuentes. Dato sensible: Dato que afecta la intimidad del Titular o cuyo uso indebido puede generar discriminación, incluyendo, entre otros, datos relativos a salud, vida sexual, orientación política, convicciones religiosas, pertenencia sindical y datos biométricos.
Encargado del Tratamiento: Persona natural o jurídica que realiza el Tratamiento de datos personales por cuenta del Responsable. Responsable del Tratamiento: Persona natural o jurídica que decide sobre la base de datos y/o el Tratamiento. Para esta política, INGEGRAF actúa como Responsable respecto de las bases bajo su control. Titular: Persona natural cuyos datos personales sean objeto de Tratamiento. Tratamiento: Cualquier operación o conjunto de operaciones sobre datos personales, tales como recolección, almacenamiento, uso, circulación o supresión. Transferencia: Entrega o comunicación de datos personales a otro Responsable del Tratamiento, ubicado dentro o fuera de Colombia. Transmisión: Tratamiento de datos personales que implica la comunicación de estos a un Encargado para que realice Tratamiento por cuenta del Responsable.
6. DESARROLLO
6.1. Marco normativo
La presente política se adopta principalmente con fundamento en el artículo 15 de la Constitución Política de Colombia; la Ley Estatutaria 1581 de 2012; el Decreto 1074 de 2015, en particular las disposiciones reglamentarias sobre protección de datos personales y Registro Nacional de Bases de Datos; el Decreto 090 de 2018 respecto del ámbito de aplicación del RNBD; las instrucciones vigentes de la Superintendencia de Industria y Comercio (SIC); y las demás normas que las modifiquen, adicionen, sustituyan o reglamenten. Cuando resulte aplicable información financiera, crediticia, comercial o de servicios sometida a régimen especial, se observarán también las normas especiales correspondientes.
6.3. Marco normativo
Legalidad: El Tratamiento se realizará conforme a la legislación aplicable. Finalidad: Los datos serán tratados para propósitos legítimos, informados y compatibles con la relación con el Titular. Libertad: El Tratamiento que requiera autorización se realizará con consentimiento previo, expreso e informado, salvo excepción legal. Veracidad o calidad: La información deberá ser veraz, completa, exacta, actualizada, comprobable y comprensible. Transparencia: Se garantizará al Titular el derecho a obtener información sobre la existencia y uso de sus datos. Acceso y circulación restringida: Los datos serán accesibles únicamente a personas autorizadas o legitimadas y no se pondrán indiscriminadamente a disposición del público. Seguridad: Se aplicarán medidas técnicas, humanas y administrativas razonables para evitar adulteración, pérdida, consulta, uso o acceso no autorizado o fraudulento. Confidencialidad: Quienes intervengan en el Tratamiento deberán mantener reserva sobre la información, incluso después de finalizar su relación con INGEGRAF.
6.4. Categorías de Titulares y datos tratados
INGEGRAF podrá tratar, según la relación existente y únicamente cuando sean pertinentes, datos de identificación y contacto; información laboral, académica y profesional; datos contractuales, comerciales, contables y de pago; información relacionada con proveedores; imágenes de videovigilancia; información suministrada mediante correo electrónico, WhatsApp, página web u otros canales autorizados; y datos sensibles estrictamente necesarios para el cumplimiento de obligaciones laborales, de seguridad social y SG-SST. INGEGRAF no utiliza actualmente sistemas de huella, reconocimiento facial u otros mecanismos biométricos para control de ingreso o asistencia. Si en el futuro se implementan, deberá realizarse previamente la evaluación jurídica y de riesgos correspondiente, actualizar esta política y obtener las autorizaciones que resulten exigibles.
6.5. Finalidades del Tratamiento
6.5.1. Trabajadores, ex trabajadores, aspirantes y aprendices
- Gestionar procesos de selección, vinculación, contratación y retiro.
- Verificar formación, experiencia, referencias y demás requisitos asociados al cargo, dentro de los límites
legales. - Administrar nómina, prestaciones, vacaciones, permisos, beneficios y demás obligaciones derivadas de la
relación laboral. - Gestionar afiliaciones, novedades y reportes al Sistema de Seguridad Social Integral.
- Desarrollar actividades del SG-SST, prevención de riesgos, investigación de incidentes y accidentes,
emergencias, restricciones y recomendaciones médico-laborales, respetando la reserva de la información de
salud. - Gestionar capacitación, inducción, reinducción, evaluación de competencias y desempeño, bienestar y
comunicaciones internas. - Cumplir obligaciones legales, contractuales, judiciales, administrativas, contables y tributarias.
- Mantener archivos laborales y evidencias requeridas durante los términos legales aplicables.
6.5.2. Clientes y contactos de clientes
- Gestionar solicitudes de cotización, ofertas, órdenes de compra y órdenes de producción.
Mantener la comunicación necesaria para la ejecución, seguimiento y entrega de productos y servicios de
impresión y artes gráficas. - Gestionar facturación, cartera, pagos, despachos, devoluciones y trazabilidad comercial.
- Atender PQR, no conformidades, garantías, acciones correctivas y requerimientos de calidad.
- Realizar encuestas de satisfacción y seguimiento de la relación comercial.
- Conservar soportes necesarios para auditorías, requisitos de clientes y obligaciones legales.
- Enviar información comercial o promocional cuando exista una base jurídica y, cuando sea requerido, autorización del Titular, permitiendo mecanismos para solicitar el cese de tales comunicaciones.
6.5.3. Clientes y contactos de clientes
- Evaluar, seleccionar, registrar, contratar, evaluar y reevaluar proveedores y contratistas.
- Gestionar cotizaciones, órdenes de compra, recepción de bienes o servicios, pagos, facturación y
reclamaciones. - Verificar requisitos de calidad, ambientales, SST, legales y contractuales que resulten aplicables.
- Gestionar ingreso a instalaciones y coordinación de actividades cuando corresponda.
- Atender auditorías y conservar soportes de la relación contractual y comercial.
6.5.4. Visitantes
- Controlar y gestionar el ingreso y permanencia en las instalaciones.
- Proteger la seguridad de las personas, instalaciones, activos y bienes de INGEGRAF.
- Atender emergencias, investigaciones de seguridad y requerimientos legítimos de autoridad.
6.5.5. Videovigilancia
INGEGRAF utiliza cámaras de seguridad. Las imágenes captadas se tratarán principalmente para proteger a las personas, instalaciones, activos y bienes; prevenir e investigar incidentes de seguridad; y atender requerimientos de autoridades competentes. La organización instalará avisos visibles en las zonas vigiladas e informará, como mínimo, la identidad del Responsable, la finalidad de la videovigilancia, los derechos del Titular y el medio para consultar la política. El acceso a las grabaciones será restringido al personal autorizado y su conservación se limitará al tiempo razonablemente necesario para la finalidad de seguridad, salvo que deban preservarse por un incidente, investigación, reclamación u obligación legal.
6.5.6. Página web, correo electrónico y WhatsApp
Los datos suministrados voluntariamente a través de la página web https://ingegraf.com.co/, correo electrónico, WhatsApp u otros canales digitales podrán ser tratados para responder solicitudes, cotizaciones, PQR, comunicaciones operativas y comerciales, coordinar servicios, mantener trazabilidad de la relación y cumplir las finalidades informadas al Titular. El uso de WhatsApp no autoriza a los colaboradores a incorporar información personal a dispositivos o repositorios no autorizados ni a utilizarla para finalidades personales.
6.6. Página web, correo electrónico y WhatsApp
Cuando la ley exija autorización, INGEGRAF la obtendrá antes o al momento de la recolección, de manera previa, expresa e informada, por medios escritos, electrónicos, digitales o mediante conductas inequívocas que permitan concluir razonablemente que fue otorgada. La organización conservará evidencia de la autorización y deberá informar las finalidades del Tratamiento, los derechos del Titular y los canales para ejercerlos. No será necesaria autorización en los eventos expresamente exceptuados por la ley, entre ellos los casos previstos en el artículo 10 de la Ley 1581 de 2012. La existencia de una excepción a la autorización no exonera a INGEGRAF del cumplimiento de los demás principios y deberes aplicables.
6.7. Página web, correo electrónico y WhatsApp
El Tratamiento de datos sensibles estará sujeto a especial protección. Cuando se requiera autorización, se informará al Titular que no está obligado a autorizar el Tratamiento de datos sensibles y se indicará de forma explícita cuáles datos tienen dicha naturaleza y la finalidad correspondiente. INGEGRAF limitará su recolección a lo estrictamente necesario y restringirá el acceso según funciones y necesidad de conocimiento. En materia de SG-SST, la organización podrá tratar información de salud necesaria para cumplir obligaciones legales y gestionar condiciones de trabajo, emergencias, accidentes, incapacidades, restricciones o recomendaciones médico-laborales. La historia clínica ocupacional y demás documentos sometidos a reserva especial serán manejados conforme a las reglas de custodia y confidencialidad aplicables; INGEGRAF no asumirá custodia de historias clínicas cuando legalmente corresponda al prestador de servicios de salud ocupacional.
6.8. Datos de niños, niñas y adolescentes
INGEGRAF evitará el Tratamiento de datos personales de niños, niñas y adolescentes salvo que resulte necesario y jurídicamente procedente. Cuando corresponda, se respetará su interés superior y sus derechos fundamentales, se tendrá en cuenta su opinión de acuerdo con su madurez y se obtendrá la autorización del representante legal cuando sea exigible.
6.9. Derechos de los Titulares
- Conocer, actualizar y rectificar sus datos personales.
- Solicitar prueba de la autorización otorgada, salvo cuando legalmente no sea requerida.
- Ser informado, previa solicitud, respecto del uso dado a sus datos personales.
- Presentar ante la Superintendencia de Industria y Comercio quejas por infracciones al régimen de protección
de datos, una vez agotado el trámite correspondiente ante el Responsable o Encargado cuando así lo exige
la ley. - Revocar la autorización y/o solicitar la supresión del dato cuando proceda legalmente.
- Acceder en forma gratuita a sus datos personales que hayan sido objeto de Tratamiento.
6.10. Atención de consultas y reclamos
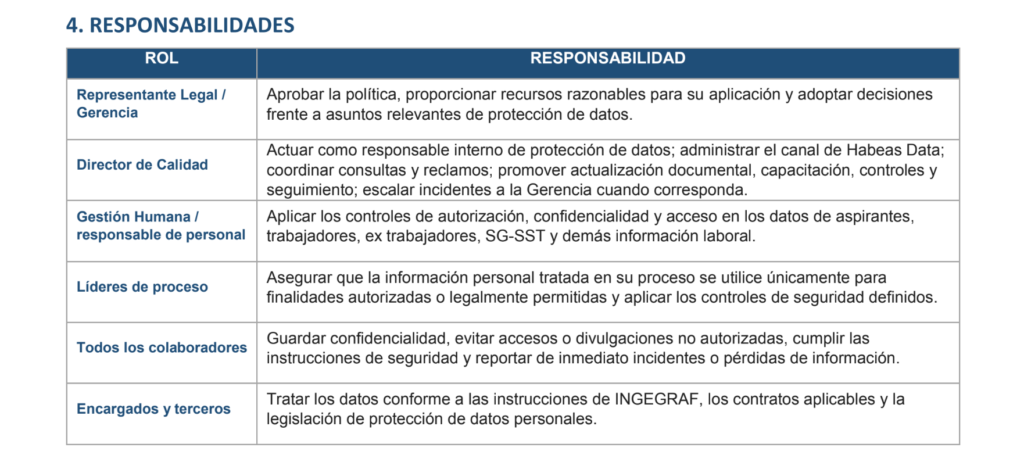
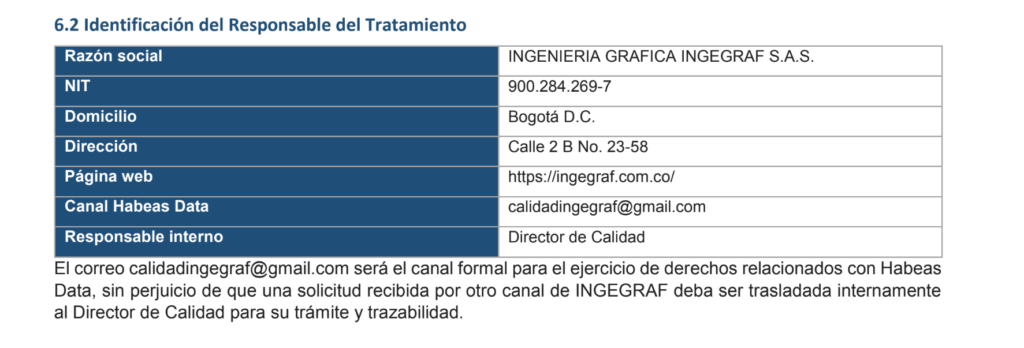
El Director de Calidad será el responsable interno de coordinar la atención de las solicitudes relacionadas con protección de datos personales. El canal formal será calidadingegraf@gmail.com. La solicitud deberá permitir identificar al Titular o a quien actúe legítimamente en su nombre, describir de manera clara la petición y aportar la información o documentos necesarios para su trámite. INGEGRAF podrá solicitar acreditación de identidad o representación cuando resulte razonable para proteger la confidencialidad de la información.
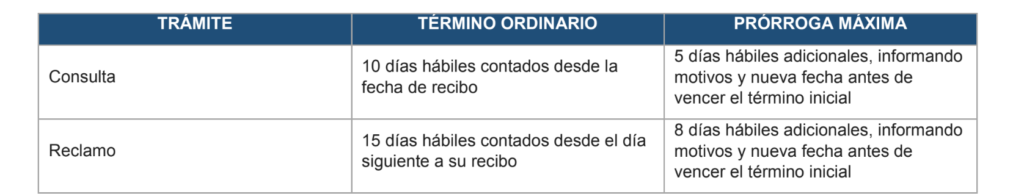
Si un reclamo resulta incompleto, INGEGRAF requerirá al interesado dentro de los cinco (5) días hábiles siguientes a su recepción para que subsane. Si transcurren dos (2) meses desde el requerimiento sin que se presente la información solicitada, se entenderá que ha desistido del reclamo. Cuando quien reciba el reclamo no sea competente, lo trasladará a quien corresponda en un término máximo de dos (2) días hábiles e informará al interesado. La supresión de información o revocatoria de autorización no procederá cuando exista un deber legal o contractual que exija conservar los datos, o cuando el Tratamiento sea necesario para el reconocimiento, ejercicio o defensa de un derecho. La decisión será informada al Titular.
6.11. Deberes de INGEGRAF como responsable
- Garantizar al Titular el pleno y efectivo ejercicio del derecho de Habeas Data.
- Solicitar y conservar copia o evidencia de la autorización cuando sea requerida.
- Informar debidamente al Titular sobre la finalidad de la recolección y los derechos que le asisten.
- Conservar la información bajo condiciones de seguridad adecuadas.
- Garantizar que la información suministrada a Encargados sea veraz, completa, exacta, actualizada,
comprobable y comprensible. - Actualizar y rectificar oportunamente la información cuando corresponda.
- Exigir a los Encargados el respeto de las condiciones de seguridad y privacidad.
- Tramitar las consultas y reclamos en los términos legales.
- Informar a la autoridad de protección de datos cuando se presenten violaciones a los códigos de seguridad y
existan riesgos en la administración de la información, de acuerdo con las reglas aplicables. - Cumplir las instrucciones y requerimientos impartidos por la Superintendencia de Industria y Comercio.
6.12. Encargados, transmisiones y transferencias
INGEGRAF podrá apoyarse en proveedores o terceros que actúen como Encargados del Tratamiento para servicios tecnológicos, contables, laborales, de seguridad, almacenamiento, comunicaciones u otros necesarios para la operación. La organización procurará establecer obligaciones de confidencialidad, seguridad, uso limitado a las instrucciones impartidas, atención de derechos e incidentes y devolución o eliminación de información cuando corresponda. Cuando exista transferencia o transmisión internacional de datos personales, INGEGRAF verificará previamente el mecanismo jurídico aplicable y las condiciones exigidas por la Ley 1581 de 2012, el Decreto 1074 de 2015 y las instrucciones de la SIC. Esta política no presume que INGEGRAF realice actualmente transferencias internacionales específicas; cada caso deberá estar soportado documentalmente.
6.13. Seguridad y confidencialidad
INGEGRAF implementará medidas administrativas, humanas y técnicas razonables y proporcionales a la naturaleza de los datos y riesgos identificados. Estas podrán incluir, según aplique: control de acceso a archivos y sistemas; contraseñas y perfiles de usuario; respaldo de información; antivirus y actualización de equipos; custodia de archivos físicos; restricción de copias y medios removibles; acuerdos de confidencialidad; capacitación; bloqueo o revocatoria de accesos al retiro de personal; control de documentos; y disposición segura de información.
Los colaboradores no podrán divulgar, copiar, reenviar, fotografiar, descargar o utilizar datos personales para fines distintos de los autorizados por INGEGRAF o permitidos por la ley. El deber de confidencialidad continúa aun después de terminar la relación laboral o contractual.
6.14. Gestión de incidentes de seguridad
Todo colaborador que conozca o sospeche pérdida, acceso no autorizado, envío equivocado, divulgación, alteración, sustracción, malware, pérdida de equipos o documentos, o cualquier evento que comprometa datos personales deberá informarlo inmediatamente al Director de Calidad y a la Gerencia. INGEGRAF documentará el incidente, adoptará medidas de contención y recuperación, evaluará su alcance y determinará las notificaciones o reportes que resulten legalmente exigibles ante la SIC, los Titulares u otras autoridades. La organización conservará trazabilidad de los incidentes y de las acciones adoptadas.
6.15. Conservación y eliminación
Los datos personales serán conservados durante el tiempo necesario para cumplir las finalidades autorizadas o legalmente permitidas y durante los términos de conservación exigidos por normas laborales, comerciales, contables, tributarias, de SST, contractuales o de otra naturaleza aplicable. Cumplida la finalidad y vencidos los términos de conservación, la información será eliminada, anonimizada, bloqueada o sometida al mecanismo que resulte procedente, aplicando controles razonables de seguridad.
6.16. Registro Nacional de Bases de Datos – RNBD
La obligación de inscribir bases de datos en el RNBD se verificará de acuerdo con el ámbito de aplicación vigente. Conforme al Decreto 090 de 2018, están obligadas, entre otros sujetos, las sociedades y entidades sin ánimo de lucro con activos totales superiores a 100.000 UVT y las personas jurídicas de naturaleza pública. Por tanto, INGEGRAF deberá verificar periódicamente su condición frente a este umbral y efectuar la inscripción y actualizaciones cuando legalmente corresponda. La eventual no obligación de inscripción en el RNBD no exime a INGEGRAF del cumplimiento de la Ley 1581 de 2012, de esta política, del deber de obtener autorizaciones cuando sean necesarias, atender derechos de los Titulares y adoptar medidas de seguridad.
6.17. Aviso de privacidad y divulgación
INGEGRAF pondrá a disposición de los Titulares esta política por medios razonables y utilizará avisos de privacidad cuando corresponda. Los avisos deberán informar, como mínimo, la identidad y datos de contacto del responsable, el Tratamiento y finalidades, los derechos del Titular y el mecanismo para consultar la política. En videovigilancia se utilizarán avisos visibles en las zonas monitoreadas.
6.18. Modificación de la política
La política será revisada cuando existan cambios normativos, modificaciones relevantes en las finalidades, incorporación de nuevas tecnologías o categorías de datos, cambios en los canales de tratamiento, incidentes relevantes o decisiones organizacionales que afecten la protección de datos. Los cambios sustanciales serán comunicados a los Titulares por mecanismos razonables cuando la legislación lo requiera. Si una modificación implica una nueva finalidad que requiera autorización, se obtendrá la autorización correspondiente antes de iniciar dicho Tratamiento.
6.19. Vigencia
La presente política entra en vigencia a partir de su aprobación por el Representante Legal de INGEGRAF. Las bases de datos y la información personal permanecerán sujetas a esta política durante el tiempo necesario para las finalidades del Tratamiento y los periodos de conservación aplicables.
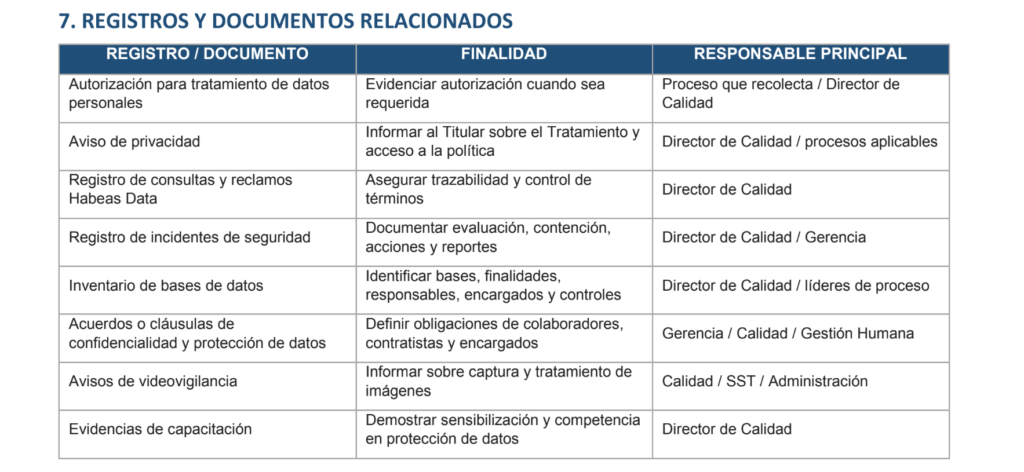
ANEXO 1. CONTROLES MÍNIMOS PARA IMPLEMENTACIÓN
La aprobación de esta política debe complementarse con evidencias operativas. Como mínimo, INGEGRAF deberá mantener o implementar los siguientes controles:
- Inventario actualizado de las bases de datos personales y sus finalidades.
- Formatos o cláusulas de autorización diferenciados para trabajadores/aspirantes, clientes/contactos y
proveedores/contratistas, cuando la autorización sea requerida. - Aviso de privacidad general y avisos específicos de videovigilancia.
- Registro para controlar consultas y reclamos con fechas de recepción, vencimiento, respuesta y cierre.
- Mecanismo interno para reporte y gestión de incidentes de seguridad de datos personales.
- Cláusulas de confidencialidad y protección de datos en relaciones laborales y contractuales pertinentes.
- Revisión de proveedores que actúen como Encargados del Tratamiento.
- Capacitación periódica a personal con acceso a información personal.Revisión anual de la política y de la aplicabilidad del RNBD.
REFERENCIAS NORMATIVAS DE CONTROL
Constitución Política de Colombia, artículo 15; Ley 1581 de 2012; Decreto 1074 de 2015; Decreto 090 de 2018; Circular Única e instrucciones vigentes de la Superintendencia de Industria y Comercio. La organización deberá verificar periódicamente modificaciones, adiciones o sustituciones normativas.